
 ID
 EN
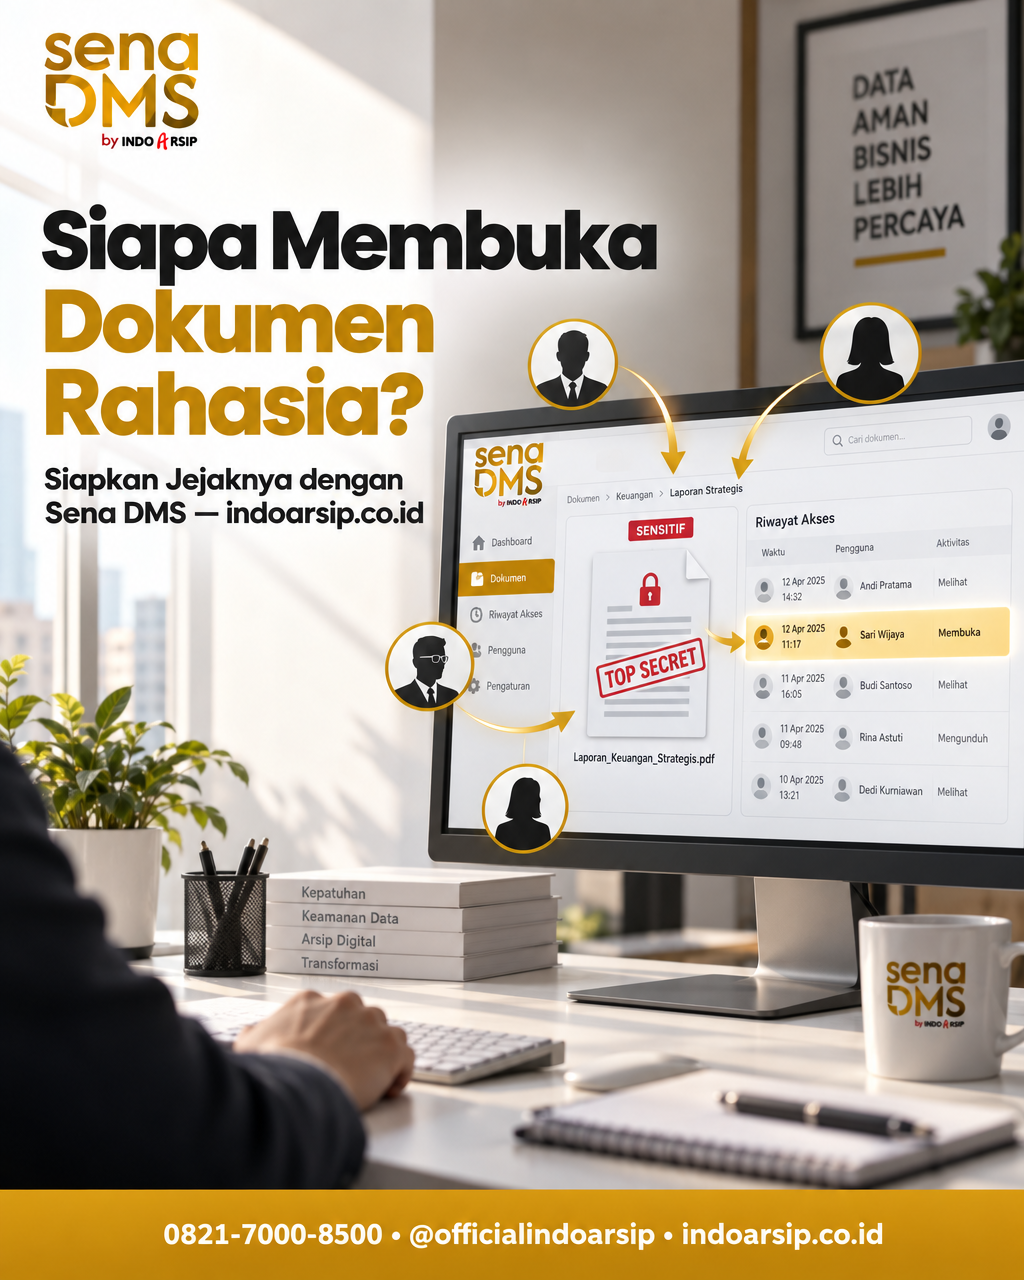
Siapa Membuka Dokumen Rahasia? Ketika dokumen sensitif tiba-tiba beredar di luar pihak yang seharusnya mengetahui, pertanyaan pertama biasanya adalah: siapa yang membocorkannya? Masalahnya, perusahaan tidak dapat menjawab pertanyaan serius itu hanya dengan ingatan, dugaan, atau percakapan di grup internal. Perusahaan membutuhkan fakta yang menunjukkan siapa mengakses dokumen, tindakan apa yang dilakukan, dan kapan aktivitas tersebut terjadi.
Kebutuhan ini semakin penting ketika dokumen perusahaan tersebar di email, folder komputer pribadi, flashdisk, dan berbagai aplikasi. Dalam kondisi tersebut, akses sulit dikendalikan dan aktivitas pengguna tidak selalu meninggalkan catatan yang dapat ditelusuri. Bahkan jika file akhirnya ditemukan, perusahaan belum tentu dapat menjelaskan siapa yang pernah membukanya atau apakah orang tersebut memang berwenang.
Karena itu, pembahasan mengenai dokumen rahasia sebaiknya tidak berhenti pada spekulasi tentang pelaku. Pertanyaan yang lebih berguna bagi pimpinan, tim legal dan kepatuhan, auditor internal, serta manajer TI adalah: apakah sistem perusahaan siap memberikan bukti aktivitas ketika pemeriksaan diperlukan?
Sena DMS membantu menjawab kebutuhan tersebut melalui repositori terpusat, kontrol akses berbasis peran, dan audit trail jejak aktivitas yang mencatat siapa melakukan apa dan kapan sehingga pemeriksaan tidak bergantung pada dugaan. Berikut cara membangun kontrol yang lebih terukur untuk dokumen sensitif perusahaan.
Mengapa Pertanyaan “Siapa Membuka Dokumen Rahasia?” Sulit Dijawab
Kesulitan biasanya tidak dimulai ketika insiden terjadi. Akar masalahnya sudah ada jauh sebelumnya: dokumen tidak memiliki satu tempat yang terkendali. Sebagian kontrak tersimpan di email, laporan keuangan berada di folder lokal, berkas legal dibagikan lewat aplikasi percakapan, sedangkan salinannya masih tersimpan di perangkat beberapa karyawan.
Ketika pola kerja tersebut dibiarkan, perusahaan menghadapi tiga celah utama:
- Identitas pengguna tidak konsisten. File dapat diteruskan atau disalin tanpa hubungan yang jelas dengan akun resmi perusahaan.
- Hak akses terlalu luas.Orang yang hanya perlu melihat satu dokumen mungkin memperoleh akses ke seluruh folder departemen.
- Aktivitas tidak tercatat dalam satu rangkaian. Pemeriksa harus menggabungkan informasi dari email, perangkat, dan keterangan pengguna untuk memahami kejadian.
Bayangkan sebuah dokumen rencana akuisisi disimpan dalam folder bersama yang dapat diakses oleh tim legal, keuangan, operasional, dan beberapa mantan anggota proyek. Saat isi dokumen beredar, daftar orang yang “mungkin pernah melihat” dapat menjadi sangat panjang. Daftar tersebut bukan bukti bahwa seseorang membuka file pada waktu tertentu. Perusahaan hanya memiliki kemungkinan, bukan kronologi.
Repositori terpusat mengurangi masalah ini dengan menempatkan dokumen kerja dalam satu lingkungan yang aksesnya dapat diatur. Sentralisasi bukan sekadar memudahkan pencarian. Bagi dokumen sensitif, satu repositori juga menciptakan titik kontrol yang lebih jelas: siapa pemilik dokumen, kelompok mana yang boleh mengaksesnya, dan aktivitas apa yang tercatat.
Langkah awal yang praktis adalah memetakan dokumen dengan risiko tertinggi, seperti kontrak strategis, data personalia, laporan keuangan sebelum publikasi, proposal harga, dan dokumen legal. Setelah itu, identifikasi lokasi penyimpanan saat ini serta pihak yang benar-benar membutuhkan akses. Pemetaan sederhana ini sering kali langsung menunjukkan akses berlebih yang sebelumnya tidak terlihat
Bukti Aktivitas Apa yang Harus Tersedia Saat Pemeriksaan?
Jawaban yang dapat dipertanggungjawabkan membutuhkan lebih dari pernyataan bahwa sebuah file “pernah diakses”. Tim pemeriksa perlu memahami konteks aktivitas agar tidak mengambil kesimpulan terlalu cepat. Setidaknya, catatan sistem harus membantu menjawab tiga pertanyaan inti: siapa penggunanya, apa tindakannya, dan kapan aktivitasnya berlangsung.
Audit trail dokumen adalah catatan aktivitas yang merekam tindakan pengguna terhadap dokumen sehingga riwayat akses dan perubahan dapat ditelusuri kembali. Dalam penerapannya, audit trail membantu mencatat identitas pengguna, waktu aktivitas, serta jenis tindakan yang dilakukan sesuai dengan aktivitas yang direkam oleh sistem.
Apa yang Dicatat dalam Audit Trail Dokumen?
Audit trail dokumen membantu merekam aktivitas pengguna terhadap dokumen secara terstruktur. Informasi yang tersedia bergantung pada konfigurasi dan kemampuan sistem, tetapi pemeriksaan umumnya membutuhkan identitas pengguna, dokumen yang diakses, jenis aktivitas, waktu kejadian, dan riwayat perubahan yang relevan.
Dalam konteks dokumen rahasia, catatan tersebut membantu perusahaan menjawab pertanyaan dasar: siapa yang melakukan aktivitas, dokumen apa yang terlibat, tindakan apa yang dilakukan, dan kapan aktivitas tersebut terjadi.
Dengan audit trail, pemeriksaan dokumen tidak hanya bergantung pada ingatan atau keterangan pengguna. Tim legal, kepatuhan, TI, atau auditor internal dapat menggunakan catatan aktivitas tersebut untuk menyusun kronologi berdasarkan aktivitas sistem.
Informasi yang perlu dicari ketika memeriksa akses dokumen antara lain:
- Identitas pengguna atau akun yang melakukan aktivitas. Audit trail membantu mengaitkan aktivitas dokumen dengan akun pengguna yang tercatat dalam sistem, sehingga tim dapat mengetahui akun mana yang melakukan tindakan tersebut.
- Dokumen yang menjadi objek aktivitas. Gunakan nama, indeks, atau identitas dokumen yang konsisten agar file tidak tertukar dengan salinan lain.
- Jenis aktivitas yang dilakukan. Bedakan aktivitas seperti mengakses, mengubah, mengunduh, atau tindakan lain yang memang tercatat oleh sistem.
- Cap waktu atau waktu kejadian. Catatan waktu membantu menunjukkan kapan aktivitas berlangsung dan menyusun urutan kejadian secara kronologis.
- Riwayat perubahan dokumen. Jika isi file berubah, tim perlu mengetahui versi mana yang terlibat dalam pemeriksaan.
Sebagai contoh, mengetahui bahwa seorang manajer memiliki hak akses belum membuktikan bahwa ia membuka dokumen pada hari insiden. Sebaliknya, adanya aktivitas pada akun tertentu juga belum otomatis membuktikan niat atau tanggung jawab atas penyebaran dokumen. Catatan sistem adalah dasar pemeriksaan, bukan pengganti proses investigasi yang adil.
Karena itu, perusahaan perlu menetapkan prosedur penggunaan catatan aktivitas. Tentukan siapa yang berwenang memeriksanya, kondisi apa yang memicu pemeriksaan, dan bagaimana hasilnya dilaporkan. Pembatasan ini penting agar data aktivitas pengguna tidak justru diakses secara sembarangan.
Saran tautan internal: arahkan frasa “keamanan dokumen perusahaan” ke halaman produk atau artikel IndoArsip yang menjelaskan kontrol keamanan Sena DMS.
Batasi Akses Sebelum Dokumen Sensitif Menjadi Masalah
Kemampuan menelusuri aktivitas memang penting, tetapi pencegahan tetap lebih baik daripada pemeriksaan setelah kejadian. Prinsip dasarnya sederhana: seseorang hanya memperoleh akses yang diperlukan untuk menjalankan perannya. Hak akses tidak semestinya diberikan hanya karena pengguna berada dalam satu departemen atau pernah terlibat dalam proyek serupa.
Sena DMS menggunakan kontrol akses berbasis peran, yaitu pengaturan izin menurut tanggung jawab pengguna agar dokumen sensitif hanya tersedia bagi pihak yang berwenang. Pendekatan ini lebih terstruktur dibandingkan memberikan izin satu per satu tanpa pola yang jelas.
Sebagai contoh, perusahaan dapat membedakan kebutuhan berikut:
- Staf penyusun dapat bekerja pada dokumen yang menjadi tanggung jawabnya.
- Manajer departemen memperoleh akses sesuai fungsi pengawasan dan persetujuan.
- Tim legal mengakses kontrak yang memerlukan pemeriksaan hukum.
- Auditor internal memperoleh akses sesuai ruang lingkup dan periode pemeriksaan.
- Pengguna umum tidak dapat membuka dokumen yang tidak berkaitan dengan pekerjaannya.
Pengaturan tersebut harus ditinjau secara berkala. Perubahan jabatan, perpindahan departemen, berakhirnya proyek, dan keluarnya karyawan dapat membuat hak akses lama tidak lagi relevan. Tanpa proses pencabutan yang disiplin, seseorang mungkin tetap dapat membuka dokumen sensitif meskipun tanggung jawabnya telah berubah.
Gunakan empat momen pemeriksaan akses: saat pengguna bergabung, saat perannya berubah, saat proyek berakhir, dan saat hubungan kerja selesai. Untuk dokumen dengan risiko tinggi, tambahkan peninjauan berkala oleh pemilik dokumen bersama tim TI atau kepatuhan.
Lapisan keamanan lain juga perlu mendukung kontrol tersebut. Sena DMS menyediakan enkripsi saat dokumen disimpan dan dikirim, sehingga isi dokumen lebih terlindungi ketika berada di repositori maupun saat berpindah melalui jaringan. Dukungan 2FA atau autentikasi dua faktor menambahkan verifikasi selain kata sandi, sehingga akun lebih sulit disalahgunakan hanya karena kredensial utama diketahui pihak lain.
Cara Menangani Dugaan Akses Tidak Sah Tanpa Terjebak Spekulasi
Ketika dokumen sensitif diduga diakses tanpa kewenangan, reaksi spontan sering kali menghasilkan tuduhan prematur. Nama pengguna dapat langsung disebut hanya karena ia pernah menerima file, berada dalam proyek, atau memiliki konflik internal. Pendekatan ini berisiko merusak proses pemeriksaan dan hubungan kerja.
Gunakan langkah terstruktur berikut untuk memulai pemeriksaan:
- Tentukan dokumen yang dimaksud. Pastikan tim memeriksa file dan versi yang tepat, bukan dokumen lain dengan nama serupa.
- Tetapkan rentang waktu. Mulai dari periode yang paling relevan agar pemeriksaan tetap terarah.
- Periksa daftar pihak yang seharusnya memiliki akses. Bandingkan kebutuhan bisnis dengan hak akses yang berlaku saat kejadian.
- Susun kronologi aktivitas. Gunakan catatan sistem untuk melihat siapa melakukan apa dan kapan.
- Bandingkan aktivitas dengan proses bisnis. Akses yang terlihat tidak biasa mungkin tetap memiliki alasan operasional yang sah.
- Batasi risiko lanjutan. Tinjau izin pengguna dan lakukan langkah pengamanan sesuai prosedur internal perusahaan.
- Dokumentasikan hasil pemeriksaan. Catat fakta, keputusan, dan tindakan perbaikan agar dapat ditinjau kembali.
Misalnya, sebuah proposal harga ditemukan beredar sebelum proses pengadaan selesai. Pemeriksaan sebaiknya tidak langsung berfokus pada siapa yang dianggap paling mungkin menyebarkannya. Tim perlu memastikan proposal yang beredar adalah versi yang sama, melihat siapa yang memiliki akses pada periode tersebut, lalu menyusun urutan aktivitas berdasarkan catatan sistem. Riwayat versi juga membantu membedakan dokumen awal, hasil revisi, dan versi final.
Sena DMS menyediakan manajemen versi untuk melacak perubahan dokumen. Mekanisme check-in/check-out—penguncian terkontrol saat seseorang mengedit dokumen agar perubahan tidak saling menimpa—membantu menjaga proses revisi tetap jelas. Dengan riwayat versi, tim dapat memeriksa perkembangan dokumen dan memulihkan versi lama ketika diperlukan.
Catatan penting: aktivitas pada sebuah akun adalah petunjuk faktual tentang penggunaan akun tersebut, tetapi penentuan tanggung jawab tetap memerlukan verifikasi sesuai kebijakan perusahaan. Sistem membantu menyediakan bukti; proses pemeriksaan menentukan konteksnya.
Bagaimana Sena DMS Membantu Menjawab Berdasarkan Catatan Sistem
Sena DMS menyatukan dokumen perusahaan ke dalam repositori terpusat yang dapat dijalankan di server lokal, cloud, maupun skema hybrid. Untuk pertanyaan “siapa membuka dokumen rahasia?”, manfaat utamanya bukan sekadar lokasi penyimpanan yang lebih rapi, melainkan adanya lingkungan yang memungkinkan kontrol dan penelusuran aktivitas diterapkan secara konsisten.
Alur kerjanya dapat digambarkan melalui skenario kontrak strategis. Dokumen ditempatkan dalam repositori terpusat, kemudian akses diberikan berdasarkan peran tim legal, pimpinan terkait, dan pengguna lain yang memang membutuhkan. Saat pengguna melakukan aktivitas, sistem membentuk jejak yang membantu perusahaan menjelaskan siapa melakukan apa dan kapan. Jika terjadi perubahan, riwayat versi membantu menunjukkan perkembangan dokumen.
Kemampuan yang relevan untuk menjaga dokumen sensitif meliputi:
- Kontrol akses berbasis peran, sehingga izin mengikuti tanggung jawab pengguna dan tidak terbuka merata untuk semua orang.
- Catatan aktivitas terpusat, sehingga pemeriksaan tidak perlu mengandalkan potongan informasi dari berbagai folder dan email.
- Enkripsi saat disimpan dan dikirim, sehingga dokumen mendapat perlindungan ketika berada dalam sistem maupun saat ditransmisikan.
- Autentikasi dua faktor, sehingga akses akun memerlukan lapisan verifikasi tambahan selain kata sandi.
- Integrasi Active Directory, sehingga pengelolaan identitas pengguna dapat diselaraskan dengan direktori perusahaan.
- Riwayat versi, sehingga perubahan dokumen dapat ditelusuri dan versi lama dapat dipulihkan bila dibutuhkan.
Dokumen hasil pemindaian juga dapat diindeks dengan OCR, teknologi yang mengubah tulisan pada hasil scan menjadi teks yang dapat dicari sehingga tim tidak perlu membuka file satu per satu untuk menemukan dokumen yang diperiksa. Namun, kemudahan pencarian tetap harus berjalan bersama pembatasan akses. Dokumen yang mudah ditemukan tidak berarti boleh dibuka oleh semua pengguna.
Dengan kombinasi tersebut, perusahaan memperoleh dua kemampuan sekaligus: mengurangi peluang akses yang tidak semestinya dan menyediakan dasar pemeriksaan ketika aktivitas perlu ditelusuri.
Saran tautan internal: hubungkan frasa “Sena DMS” ke halaman produk resmi dan frasa “dokumen hasil pemindaian” ke artikel IndoArsip mengenai pencarian isi dokumen.
Uji Kesiapan Perusahaan Menjawab “Siapa Membuka Dokumen Rahasia?”
Perusahaan tidak perlu menunggu insiden untuk mengetahui apakah kontrol dokumennya memadai. Lakukan simulasi sederhana menggunakan satu dokumen sensitif yang memang boleh dijadikan bahan pengujian. Pilih dokumen nonaktif atau contoh yang tidak memuat informasi rahasia nyata, kemudian minta tim terkait menjawab pertanyaan berikut berdasarkan sistem yang tersedia:
– Di mana dokumen resmi disimpan?
– Siapa pemilik atau penanggung jawabnya?
– Peran apa saja yang boleh mengaksesnya?
– Apakah akses mantan anggota proyek sudah dicabut?
– Dapatkah tim menunjukkan siapa melakukan apa dan kapan?
– Apakah perubahan dokumen memiliki riwayat versi?
– Siapa yang berwenang meninjau catatan aktivitas?
– Apa langkah pertama jika muncul dugaan akses tidak sah?
Jika jawaban harus dikumpulkan dari banyak orang, perangkat, email, dan folder, berarti perusahaan belum memiliki satu sumber informasi yang cukup kuat untuk pemeriksaan. Jika hak akses ditemukan terlalu luas, lakukan penyesuaian berdasarkan kebutuhan kerja. Jika akun lama masih aktif atau izin proyek belum dicabut, perbaiki proses perubahan dan penghentian akses.
Setelah simulasi, susun rencana perbaikan dalam tiga tahap. Pertama, prioritaskan dokumen dengan dampak bisnis tertinggi. Kedua, tentukan peran serta izin yang benar-benar diperlukan. Ketiga, tetapkan pemilik proses yang bertanggung jawab meninjau akses dan menangani pemeriksaan. Jangan memindahkan semua dokumen sekaligus tanpa prioritas; mulai dari area yang paling sensitif dan paling sering digunakan.
Sena DMS membantu perusahaan membangun repositori terpusat, menerapkan kontrol akses berbasis peran, serta menyediakan audit trail jejak aktivitas yang menunjukkan siapa melakukan apa dan kapan agar pemeriksaan memiliki dasar sistem. Hasilnya, pertanyaan tentang akses dokumen rahasia tidak lagi dijawab dengan dugaan atau daftar panjang orang yang mungkin pernah melihat file.
Apakah perusahaan Anda dapat menjawab siapa yang membuka dokumen rahasia tanpa menebak? Pelajari Sena DMS di indoarsip.co.id.